
PHPの脆弱性「PHP2Shell」とは?影響を受けるバージョン・被害リスク・対策を解説
コラム
PHPの脆弱性「PHP2Shell」とは?影響を受けるバージョン・被害リスク・対策を解説
2026年10月、Webサイトやオンラインサービスの開発に広く利用されているプログラミング言語「PHP」において、重大な脆弱性が公表されました。今回問題となっているのは、「PHP2Shell」と呼ばれる脆弱性です。
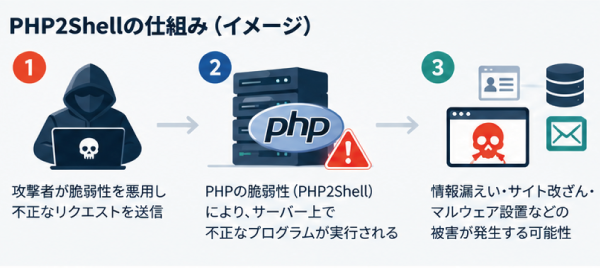
PHPは企業のコーポレートサイトやECサイト、WordPressを利用したWebサイトなど、さまざまなシステムで使われています。今回の脆弱性を悪用された場合、外部の攻撃者によってサーバー上で不正なプログラムを実行され、情報漏えいやWebサイトの改ざんなどにつながる可能性があります。
2026年10月26日には、米国のサイバーセキュリティ機関CISAが今回の脆弱性を悪用が確認された脆弱性の一覧に追加しました。また、JPCERT/CCも攻撃を試みる通信が観測されているとして、注意を呼びかけています。
本記事では、PHP2Shellの概要や影響を受けるバージョン、想定される被害、企業・Webサイト運営者が取るべき対策について解説します。一般ユーザーが注意すべきポイントも紹介しますので、Webセキュリティを理解するための参考としてご活用ください。
出典:
PHPとは?多くのWebサイトで利用される仕組み
PHPは、WebサイトやWebアプリケーションの開発に利用されるプログラミング言語です。
Webサイトでは、画面に文字や画像を表示するだけでなく、ユーザーのログイン情報を確認したり、データベースから情報を取得したり、商品の注文を処理したりする必要があります。
PHPは、こうした処理をWebサーバー側で実行するために使われています。
PHPが利用されている主なWebサービス
| Webサービス・機能 | PHPが担う処理の例 |
| 企業のWebサイト | お問い合わせフォーム、コンテンツの表示 |
| ECサイト | 商品情報の取得、注文処理、会員管理 |
| 会員制サービス | ログイン認証、会員情報の管理 |
| WordPress | 記事の表示、管理画面、プラグインの動作 |
| 業務用Webシステム | データベースとの連携、情報の登録・更新 |
特にWordPressはPHPを基盤としているため、企業のホームページやブログなどでも広く利用されています。
一方で、PHPはサーバー側で動作するため、一般ユーザーが普段その存在を意識する機会は多くありません。
しかし、PHPに脆弱性が発見された場合、PHPを利用するWebサイトやサービスの安全性に影響が及ぶ可能性があります。
PHP2Shellとは?今回発見された脆弱性の概要
2026年10月21日、PHPの開発元であるThe PHP Groupは、PHPにおける2件の重大な脆弱性を公表しました。
これらの脆弱性の組み合わせは「PHP2Shell」と呼ばれています。
今回公表された2つの脆弱性
| 脆弱性識別番号 | 概要 | 想定される影響 |
| CVE-2026-109618 | メモリ不足(OOM)時のエラー処理に起因する脆弱性 | 特定の条件下で任意のコードを実行される可能性 |
| CVE-2026-109619 | リクエスト処理に関連する脆弱性 | 特定の条件下で任意のコードを実行される可能性 |
これらの脆弱性を悪用された場合、遠隔の第三者によって、PHPの実行プロセスの権限で任意のコードを実行される可能性があります。
このような攻撃は「リモートコード実行(RCE:Remote Code Execution)」と呼ばれます。
出典:
The PHP Group「Security advisory: Critical remote code execution vulnerabilities, update now」
リモートコード実行(RCE)とは?
リモートコード実行とは、ネットワークを通じて、離れた場所にあるコンピューターやサーバー上で、攻撃者が意図したプログラムを実行させることです。
通常、Webサーバーは管理者が設定したプログラムや処理を実行する仕組みになっています。
しかし、脆弱性が悪用されると、本来は許可されていない処理を実行される可能性があります。
例えば、攻撃者がサーバー内のファイルを不正に操作したり、情報を取得したりする足掛かりとなるおそれがあります。
ただし、実際に攻撃が成立するかどうかは、PHPのバージョンやサーバー構成、実行環境などによって異なります。PHPを利用しているすべてのWebサイトが、必ず同じ影響を受けるわけではありません。
なぜPHP2Shellへの対応が必要なのか
今回のPHP2Shellが重大な問題として扱われている背景には、PHPの利用範囲の広さと、脆弱性が悪用された場合の影響があります。
特に注意すべき点は、次の3つです。
1. PHPがさまざまなWebサイト・システムで利用されている
PHPは企業サイトやECサイトだけでなく、Webアプリケーションや一部のネットワーク機器、ソフトウェア製品にも組み込まれています。
そのため、PHP本体の脆弱性が発見された場合、Webサイトの管理者だけでなく、PHPを利用する製品やサービスの提供事業者にも対応が求められます。
自社でPHPを直接管理していない場合でも、利用しているサービスが影響を受ける可能性があるため、提供元の情報を確認することが重要です。
2. 実際の攻撃が確認されている
2026年10月26日、米国CISAは今回の2件の脆弱性を「Known Exploited Vulnerabilities(KEV)」カタログに追加しました。
KEVカタログとは、実際に悪用されたことが確認されている脆弱性をまとめた一覧です。
また、JPCERT/CCは2026年10月29日の更新で、PHP2Shellの悪用を試みる通信が観測されていることや、一部の製品において侵害を示唆する痕跡が報告されていることを紹介しています。
なお、IPAは2026年10月27日時点で国内の攻撃被害事例を把握していないとしています。攻撃活動が確認されていることと、国内で被害が広範囲に発生していることは区別する必要があります。
出典:
3. Webサイトだけでなく企業活動にも影響する可能性がある
Webサイトやサーバーへの攻撃は、単なるシステム上の問題にとどまりません。
情報漏えいやWebサイトの停止などが発生した場合、顧客対応や復旧作業が必要になり、企業の業務や信用にも影響を及ぼす可能性があります。
特にECサイトやオンラインサービスでは、Webサイトの安全性が事業継続に直結するため、迅速な対応が重要です。
PHP2Shellによって想定される4つのリスク
PHP2Shellが悪用された場合、攻撃者が実行できる処理やサーバーの権限に応じて、さまざまな被害が発生する可能性があります。
主なリスクは、以下の4つです。
| 想定されるリスク | 被害の例 | 企業への影響 |
| 情報漏えい | 顧客情報・会員情報などの不正取得 | 顧客対応、信用低下 |
| Webサイトの改ざん | ページの書き換え、不正なファイルの設置 | ブランドイメージの毀損 |
| マルウェアの設置 | 不正プログラムの実行、他システムへの攻撃 | システム被害の拡大 |
| サービス停止 | Webサイトや業務システムの停止 | 売上機会の損失、業務中断 |
1. 個人情報や機密情報の漏えい
攻撃者がサーバー上で不正なプログラムを実行できるようになると、アクセス可能な情報を不正に取得される可能性があります。
例えば、ECサイトでは顧客の氏名や住所、メールアドレス、注文履歴などが保存されている場合があります。
これらの情報が漏えいすると、顧客への影響だけでなく、企業側にも調査や報告、再発防止などの対応が必要になる可能性があります。
2. Webサイトの改ざんや不正なページへの誘導
Webサイトのファイルが不正に変更されると、正規のページに偽のログイン画面が設置されたり、利用者が不審なWebサイトへ誘導されたりするおそれがあります。
こうした攻撃は、Webサイトの運営者だけでなく、そのサイトを信頼して利用するユーザーにも影響を与えます。
3. マルウェアの設置や他システムへの攻撃
サーバーに不正なプログラムが設置されると、継続的な不正アクセスや、他のシステムへの攻撃に利用される可能性があります。
また、侵害されたサーバーが社内の別のシステムと接続されている場合、被害が広がるおそれもあります。
4. Webサービスの停止と企業の信用低下
Webサイトやオンラインサービスが停止すると、企業の事業活動に直接的な影響が生じます。
例えば、ECサイトでは商品の販売ができなくなり、企業サイトでは問い合わせや資料請求を受け付けられなくなる可能性があります。
さらに、情報漏えいやサイト改ざんなどが発生した場合、顧客や取引先からの信用低下につながるおそれがあります。
なお、これらは脆弱性が悪用された場合に想定されるリスクであり、PHP2Shellによってすべての被害が必ず発生するという意味ではありません。
PHP2Shellの影響を受けるバージョン
PHP2Shellへの対応では、現在利用しているPHPのバージョンを確認することが重要です。
The PHP Groupは2026年10月21日に修正済みバージョンを公開しています。
影響を受けるPHPのバージョン一覧
| PHPの系列 | 影響を受けるバージョン | 修正済みバージョン |
| PHP 8.2系 | 8.2.35より前 | 8.2.35 |
| PHP 8.3系 | 8.3.36より前 | 8.3.36 |
| PHP 8.4系 | 8.4.27より前 | 8.4.27 |
| PHP 8.5系 | 8.5.12より前 | 8.5.12 |
また、PHP 8.1以前のバージョンはサポートが終了しています。古いバージョンを利用している場合は、サポート対象のPHPへの移行を検討する必要があります。
ただし、Linuxディストリビューションやソフトウェア製品によっては、独自にセキュリティ修正が提供される場合があります。バージョン番号だけで判断せず、利用している製品やサービスの提供元が公開する情報も確認しましょう。
出典:
PHPのバージョンを確認する方法
PHPのバージョンは、利用しているサーバーやWebサイトの管理環境によって確認方法が異なります。
例えば、レンタルサーバーを利用している場合は、サーバーの管理画面から確認できることがあります。
WordPressでは、管理画面の「ツール」から「サイトヘルス」を開き、「情報」内のサーバー項目でPHPのバージョンを確認できます。
なお、WordPress本体が最新の状態であっても、サーバー側のPHPが古いバージョンのままになっている場合があります。
自社で管理状況を把握できない場合は、Web制作会社や保守会社、サーバー提供事業者に確認しましょう。
企業・Webサイト運営者が取るべき5つの対策
PHP2Shellへの基本的な対策は、修正済みバージョンへのアップデートです。
ただし、アップデートを実施するだけでなく、更新前に攻撃を受けていないか確認することや、今後の運用体制を見直すことも重要です。
対策1:PHPを修正済みバージョンへ更新する
現在利用しているPHPが脆弱性の影響を受ける場合は、修正済みバージョンへの更新を進めましょう。
ただし、PHPを更新すると、既存のWebサイトやプラグイン、独自開発のシステムが正常に動作しなくなる可能性があります。
そのため、バックアップを取得したうえで、必要に応じてテスト環境で動作確認を行うことが重要です。
また、すぐに更新できない場合は、開発元が案内する緩和策やアクセス制限などを検討する必要があります。ただし、緩和策だけで脆弱性を完全に解消できるとは限りません。
対策2:不正アクセスや侵害の痕跡を確認する
PHPを修正済みバージョンへ更新しても、更新前に攻撃を受けていた場合は、不正なファイルやプログラムが残っている可能性があります。
そのため、サーバーのアクセスログやエラーログ、ファイルの変更履歴などを確認し、不審な活動が発生していないか調査することが重要です。
特に、通常とは異なるファイルの作成や不審な外部通信などが確認された場合は、専門の担当者や保守事業者に相談しましょう。
対策3:WordPressやプラグインも定期的に更新する
Webサイトの安全性を維持するためには、PHP本体だけでなく、WordPressなどのCMSやプラグイン、テーマも適切に管理する必要があります。
古いソフトウェアを使い続けると、すでに知られている脆弱性が修正されないまま残る可能性があります。
不要なプラグインや長期間更新されていない機能についても、利用状況を確認し、必要に応じて整理しましょう。
対策4:アクセス権限や認証情報を適切に管理する
サーバーやCMSの管理画面へのアクセス権限を適切に管理することも重要です。
例えば、以下のような対策が挙げられます。
- 管理者アカウントを必要最小限にする
- 推測されにくいパスワードを設定する
- 多要素認証を導入する
- 不要になったアカウントを削除する
- 管理画面やサーバーへのアクセスを制限する
ただし、今回のPHP2Shellのような脆弱性は、認証情報を適切に管理しているだけでは防げない場合があります。
アクセス権限の管理は、ソフトウェアの更新と組み合わせて実施することが重要です。
対策5:外部委託先やサービス提供元の対応状況を確認する
企業のWebサイトでは、制作や保守、サーバー管理を外部の事業者に委託しているケースもあります。
そのため、自社でPHPを直接管理していない場合でも、今回の脆弱性への対応状況を確認することが重要です。
確認する際は、以下の項目を整理するとよいでしょう。
| 確認項目 | 確認内容 |
| 利用状況 | 自社のWebサイトやシステムでPHPを使用しているか |
| 影響範囲 | PHP2Shellの影響を受ける環境があるか |
| 更新状況 | 修正済みバージョンへの更新が完了しているか |
| 侵害調査 | 不正アクセスや侵害の痕跡がないか |
| 今後の管理 | 脆弱性情報の確認や更新を誰が担当するか |
一般ユーザーが注意すべきポイント
今回のPHP2Shellは、主にWebサイトやサーバーの管理者が対応する必要のある問題です。
そのため、一般ユーザーが自分のスマートフォンやパソコンにPHPの修正プログラムをインストールする必要は通常ありません。
一方で、利用しているWebサイトやサービスが攻撃を受けた場合、個人情報やアカウント情報に影響が及ぶ可能性があります。
日頃から以下のような対策を意識しておきましょう。
1. パスワードを使い回さない
複数のWebサービスで同じパスワードを使用している場合、一つのサービスから認証情報が漏えいすると、別のサービスへの不正ログインにつながる可能性があります。
サービスごとに異なるパスワードを設定し、重要なサービスでは多要素認証も活用しましょう。
2. 不審なメールやSMSのリンクを開かない
セキュリティ事故が発生した際、その情報に便乗したフィッシング詐欺などが行われる可能性があります。
サービス提供元からの通知を装ったメールやSMSを受信した場合は、記載されたリンクを安易に開かず、公式サイトや公式アプリから情報を確認しましょう。
3. サービス提供元からの案内を確認する
利用しているWebサービスから情報漏えいや不正アクセスに関する通知が届いた場合は、内容を確認し、必要な対応を行いましょう。
なお、今回の脆弱性が公表されたことだけを理由に、すべてのWebサービスのパスワードを変更する必要があるわけではありません。
継続的なWebセキュリティ対策が必要な理由
今回のPHP2Shellへの対応が完了しても、Webサイトの安全性が将来にわたって保証されるわけではありません。
PHP以外にも、CMSやプラグイン、サーバーのOS、Webアプリケーションなど、さまざまなソフトウェアで新たな脆弱性が発見される可能性があります。
また、サイバー攻撃にはソフトウェアの脆弱性を悪用するものだけでなく、偽サイトやフィッシング詐欺、アカウントの不正利用など、さまざまな手法があります。
そのため、企業がWebサイトやオンラインサービスの安全性を維持するには、単一の対策に頼るのではなく、複数の対策を継続的に実施することが重要です。
Webセキュリティ対策に必要な4つの視点
| 対策の視点 | 主な取り組み |
| 脆弱性への対応 | ソフトウェアの更新、修正プログラムの適用 |
| 不正アクセスの防止 | アクセス制限、権限管理、多要素認証 |
| 異常の早期発見 | ログ監視、不審な通信やファイルの確認 |
| 被害への備え | バックアップ、復旧手順、緊急時の対応体制 |
Webセキュリティ対策は、問題が発生したときだけ実施するものではありません。
日頃から自社のシステムや利用サービスの状況を把握し、新たな脅威に対応できる体制を整えることが重要です。
まとめ:PHP2Shellへの対応と継続的なセキュリティ対策が重要
2026年10月に公表されたPHP2Shellは、PHPに存在する2つの脆弱性を組み合わせることで、外部の攻撃者によって任意のコードを実行される可能性がある重大な問題です。
PHPは企業のWebサイトやECサイト、WordPressを利用したWebサイトなど、幅広いシステムで使用されています。
今回の脆弱性への対応では、まず利用しているPHPのバージョンを確認し、影響を受ける場合は修正済みバージョンへ更新することが重要です。
また、更新前に攻撃を受けていないか確認するとともに、CMSやプラグインの管理、アクセス権限の見直し、バックアップの整備など、日常的なセキュリティ対策も欠かせません。
Webサイトやオンラインサービスの安全性は、企業の事業継続だけでなく、利用者からの信頼にも関わります。
今回のPHP2Shellをきっかけに、自社のWebサイトや利用しているサービスのセキュリティ対策を改めて確認してみてはいかがでしょうか。
参考資料・引用元一覧
| 資料名 | 発行元 | 公開・更新日 |
| Security advisory: Critical remote code execution vulnerabilities, update now | The PHP Group | 2026年10月21日 |
| PHPの脆弱性対策について(CVE-2026-109618、CVE-2026-109619:PHP2shell) | IPA | 2026年10月22日公開、10月27日更新 |
| PHPにおける複数の脆弱性に関する注意喚起 | JPCERT/CC | 2026年10月22日公開、10月29日更新 |
※本記事は2026年10月30日時点の公開情報に基づいています。脆弱性に関する情報や対応状況は更新される可能性があるため、最新情報については各機関および開発元の公式発表をご確認ください。